Sicurezza e privacy
Una traduzione che protegge ciò che dice
Ciò che salva viene cifrato sul suo dispositivo prima di raggiungerci. Per cliniche e ospedali, sottoscriviamo inoltre un accordo HIPAA e aggiungiamo controlli più rigorosi.
E2E
Messaggistica con Signal Protocol
BAA
Controlli HIPAA in base a un BAA sottoscritto
6 anni
Conservazione dei registri di audit
On-prem
Opzione di implementazione
Otto pilastri
Vavus AI è stato progettato fin dal primo giorno per l'ambito sanitario e aziendale. Le funzionalità per i consumatori ereditano lo stesso livello base di crittografia.
Crittografia lato client per impostazione predefinita
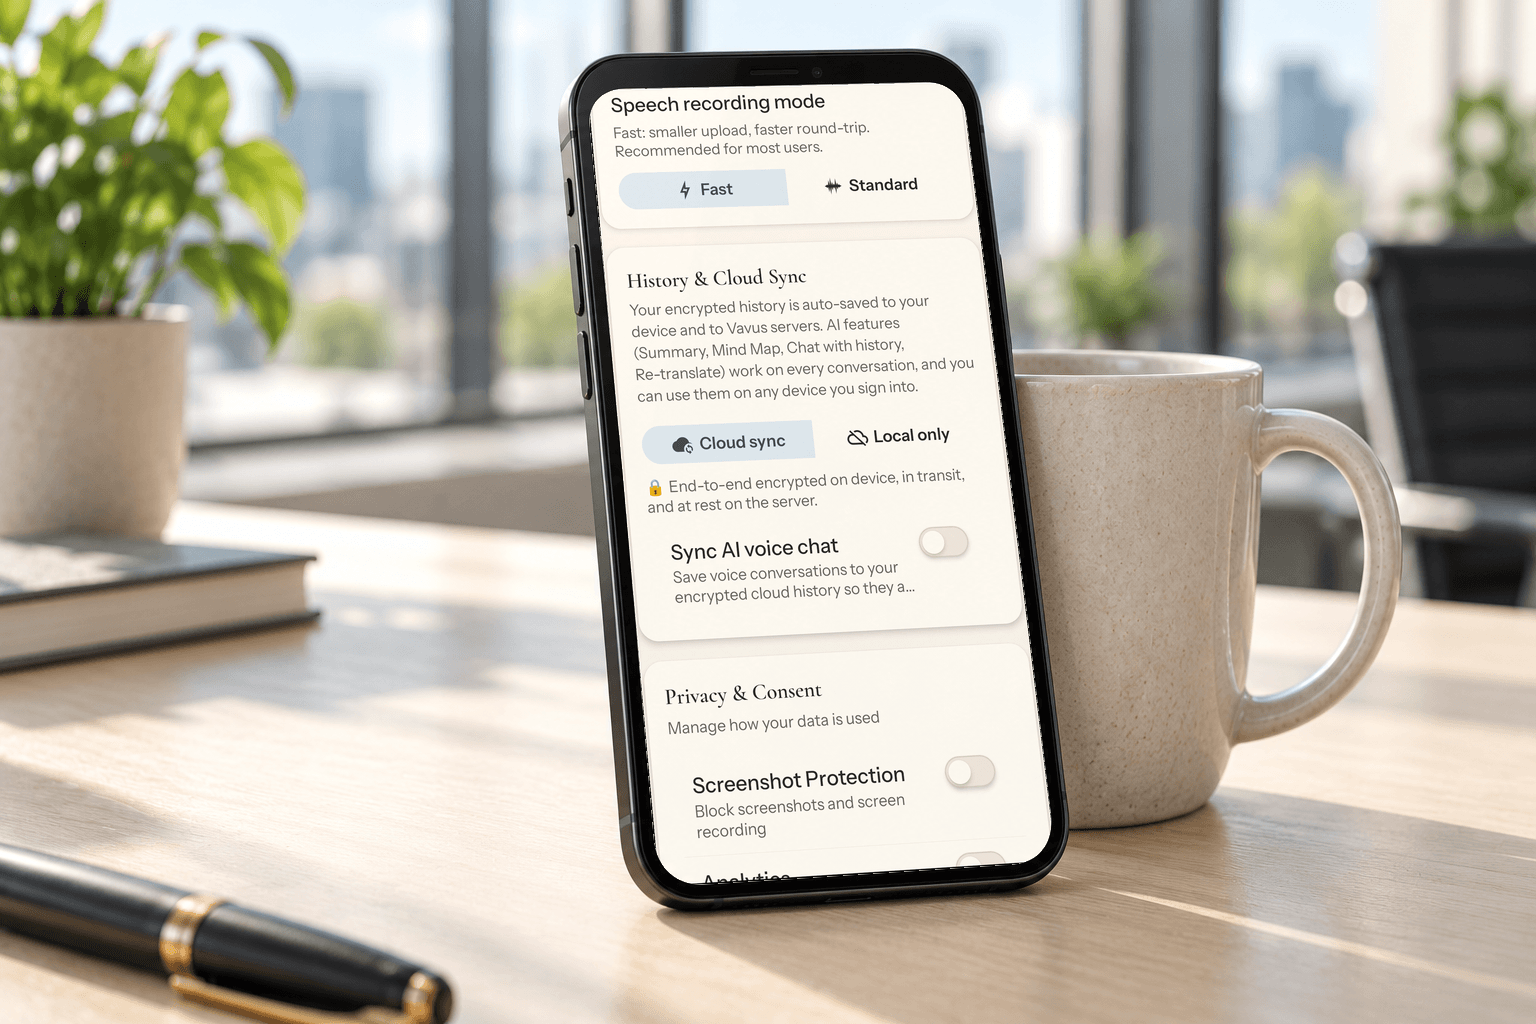
La nuova cronologia archiviata, i documenti e l'audio sono cifrati sul suo dispositivo prima dell'archiviazione. I messaggi personali sono cifrati end-to-end. I nostri server possono leggere il contenuto di un messaggio solo in quattro casi: un messaggio vocale che sceglie di far tradurre, con il suo consenso registrato e una registrazione di audit; un sondaggio inviato da una versione precedente dell'app, finché non disattiveremo tale possibilità (i nuovi sondaggi sono cifrati end-to-end); l'avviso predefinito di fine chiamata, che riporta soltanto la durata della chiamata; e un invito a una conferenza, che mostra il nome di chi invita e il codice della sala. Il parlato in tempo reale è elaborato brevemente in memoria per l'input vocale, la traduzione e l'output vocale, prima che si applichino le regole di archiviazione.
Controlli HIPAA in base a un BAA sottoscritto
I clienti del settore sanitario vengono attivati in base a un Business Associate Agreement, previa verifica. Tali account prevedono la scadenza dei token dopo 8 ore, la disconnessione automatica dopo 15 minuti di inattività, la cancellazione sicura delle risorse contenenti PHI, nessuna PHI nei registri applicativi per scelta progettuale e la conservazione dei registri di audit per 6 anni. Queste tutele si applicano esclusivamente agli account approvati per l'uso in ambito sanitario; un account Personal non costituisce un flusso di lavoro HIPAA e non deve essere utilizzato per PHI.
Predisposto per il GDPR per impostazione predefinita
Esportazione dei dati con autenticazione. Endpoint per l'eliminazione dell'account. Consenso granulare ai cookie sul web, con rispetto del Global Privacy Control. Stato del consenso registrato per ciascun utente. Attribuzione al primo contatto rilevata solo previo consenso.
Implementazioni in cloud gestito e on-premises
Oltre al nostro cloud standard, le aziende soggette a regole rigorose possono richiedere un proprio cloud dedicato oppure un'installazione completa sui propri server che non si connette mai a Internet.
Registro di audit conservato per 6 anni
I registri di audit registrano eventi costituiti esclusivamente da metadati (chi ha fatto cosa, quando e da quale dispositivo) e sono conservati per 6 anni per gli account Healthcare ed Enterprise. I registri non contengono mai PHI né contenuti delle traduzioni.
Sicurezza elevata dell'account
Autenticazione JWT con token a rotazione, token di flusso separati per le sessioni WebSocket, SSO SAML 2.0 per Enterprise, protezione contro gli attacchi di forza bruta con backoff esponenziale, revoca dei token alla disconnessione e al cambio della password.
Rilevamento e notifica delle violazioni
Le attività insolite, i cambi di posizione e le anomalie degli indirizzi IP vengono segnalati. Le sessioni sospette vengono sottoposte a verifica o revocate. Il blocco dell'account protegge dal credential stuffing. Se una violazione riguarda i suoi dati personali, informiamo le autorità competenti senza ingiustificato ritardo e, laddove si applichi il GDPR o il GDPR del Regno Unito, entro 72 ore dal momento in cui ne siamo venuti a conoscenza, e informiamo Lei senza ingiustificato ritardo, come previsto dalla legge.
Chat di assistenza ospitata sulla nostra infrastruttura
La chat di assistenza su vavusai.com è gestita dal nostro agente Vavus Concierge, con una persona del nostro team che subentra, quando necessario, nel nostro helpdesk ospitato sulla nostra infrastruttura. Le trascrizioni dell'assistenza non vengono affidate a un fornitore terzo.
Tipi di account e controlli
Gli account Personal, Healthcare ed Enterprise condividono lo stesso livello base di crittografia. Healthcare ed Enterprise vi aggiungono controlli più rigorosi.
| Tipo di account | Controlli della sessione | Controlli aggiuntivi |
|---|---|---|
| Personal | Scadenza dei token dopo 30 giorni | Funzionalità standard. Messaggistica cifrata end-to-end. Cronologia e documenti cifrati lato client. Non costituisce un flusso di lavoro HIPAA: non utilizzi un account Personal per informazioni sanitarie protette. |
| Healthcare | Scadenza dei token dopo 8 ore, disconnessione dopo 15 minuti di inattività | Richiede una procedura di attivazione approvata e un BAA sottoscritto. Riconoscimento vocale medico, opzione di implementazione on-premises, registrazione a fini di audit, nessuna PHI nei registri, cancellazione sicura delle risorse contenenti PHI, conservazione dei registri di audit per 6 anni. |
| Enterprise | Accesso mantenuto per 24 ore per impostazione predefinita; gli amministratori possono scegliere da 8 ore a 7 giorni | Registrazione ed esportazione completa a fini di audit, SSO SAML 2.0, gestione dell'organizzazione, residenza regionale dei dati, percorso di implementazione in cloud gestito e implementazioni on-premises. |
Tutto ciò che il suo team di sicurezza chiederà.
Modalità privacy e conservazione dei dati
Conservazione zero dei dati per i contenuti in tempo reale non salvati, oppure cronologia cifrata quando sceglie di salvarli.
Controlli sui dati
Modalità di sincronizzazione della cronologia, archiviazione locale, eliminazione, esportazioni, trattamento da parte dei fornitori e controlli per l'ambito sanitario.
Traduzione cifrata end-to-end
Un'analisi dettagliata della messaggistica Signal, dell'archiviazione cifrata lato client, dell'elaborazione in tempo reale e delle opzioni on-premises.
App di traduzione conforme alla HIPAA
Risposte per chi valuta il servizio su BAA, PHI nei registri, controlli degli account sanitari, conservazione dei registri di audit ed eliminazione.
App di interpretariato medico
Flussi di lavoro di traduzione clinica con riconoscimento vocale medico, attivazione supportata da un BAA e salvaguardie basate sulla revisione umana.
Controlli tecnici concreti
I protocolli, i controlli e le primitive che Vavus AI utilizza oggi. Ciò che attualmente non dichiariamo e non lasceremo intendere: non deteniamo alcuna certificazione SOC 2 o ISO 27001, non pubblichiamo alcun rapporto di penetration test di terzi, non offriamo alcun SLA contrattuale di disponibilità sui piani self-service e non pubblichiamo alcun certificato di assicurazione contro i rischi informatici. Gli acquirenti del settore aziendale e sanitario possono chiederci a che punto si trova ciascuno di questi elementi prima di sottoscrivere.
- Crittografia lato client per cronologia, documenti e audio
- Crittografia end-to-end per la messaggistica
- AES-256-GCM (lato server, sistema precedente, in sola lettura per i contenuti meno recenti)
- TLS 1.2+ sul bilanciatore di carico
- WAF Cloud Armor (500 richieste/min, blocco di 60 s, blocco di XSS e SQL injection)
- Account Master Key per utente nel Portachiavi del dispositivo, che protegge le chiavi dei singoli elementi
- Autenticazione JWT + token di flusso separati per le sessioni WebSocket
- SSO SAML 2.0 (Enterprise)
- Protezione contro gli attacchi di forza bruta con backoff esponenziale e blocco dell'account
- Revoca dei token alla disconnessione e al cambio della password
- Rilevamento delle violazioni (attività insolite, posizione, anomalie degli indirizzi IP)
- Cancellazione sicura (sovrascrittura prima dell'eliminazione) per le risorse contenenti PHI
- Registri di audit conservati per 6 anni per gli account Healthcare ed Enterprise
Richiedere la documentazione sulla sicurezza
I team del settore sanitario e aziendale possono richiedere il pacchetto completo di documentazione sulla sicurezza: diagrammi dell'architettura di crittografia, gestione delle chiavi, schema dei registri di audit, topologie di implementazione, modello di BAA e modello di DPA con l'elenco nominativo dei sub-responsabili del trattamento.
Domande frequenti
Vavus AI è cifrato end-to-end?+
I messaggi personali sono cifrati end-to-end. I nostri server possono leggere il contenuto di un messaggio solo in quattro casi: un messaggio vocale che sceglie di far tradurre, con il suo consenso registrato e una registrazione di audit; un sondaggio inviato da una versione precedente dell'app, finché non disattiveremo tale possibilità (i nuovi sondaggi sono cifrati end-to-end); l'avviso predefinito di fine chiamata, che riporta soltanto la durata della chiamata; e un invito a una conferenza, che mostra il nome di chi invita e il codice della sala. La cronologia delle traduzioni, i documenti e i caricamenti audio sono cifrati lato client prima di lasciare il suo dispositivo, per cui per i nuovi contenuti il server archivia soltanto testo cifrato. La traduzione vocale in tempo reale è brevemente in chiaro in memoria durante le fasi di elaborazione dell'input vocale e dell'output vocale, e viene poi cifrata prima dell'archiviazione.
Vavus AI sottoscrive un Business Associate Agreement?+
Sì, per i clienti del settore sanitario approvati, previa verifica. Scriva a support@vavusai.com o richieda la verifica dalla pagina dedicata all'ambito sanitario. Una volta sottoscritto un BAA, il suo account prevede la scadenza dei token dopo 8 ore, la disconnessione automatica dopo 15 minuti di inattività, la cancellazione sicura delle risorse contenenti PHI, il riconoscimento vocale medico, la conservazione dei registri di audit per 6 anni e nessuna PHI nei registri applicativi. Finché non è sottoscritto un BAA, un account non costituisce un flusso di lavoro HIPAA e non deve contenere PHI.
Dove ospita i miei dati Vavus AI?+
Il cloud standard di Vavus opera negli Stati Uniti (principale) con un nodo periferico nell'Unione europea (Francoforte), dietro un bilanciatore di carico globale. I trasferimenti al di fuori del SEE, del Regno Unito o della Svizzera si basano sulle clausole contrattuali tipo della Commissione europea (Decisione 2021/914), integrate, ove applicabili, dall'International Data Transfer Addendum del Regno Unito e dagli adattamenti per la Svizzera, unitamente alla crittografia lato client ed end-to-end descritta sopra. I clienti aziendali possono valutare un'implementazione dedicata in cloud gestito o un'installazione interamente on-premises nel proprio data center.
Posso esportare i miei dati di Vavus AI?+
Sì. Gli utenti autenticati possono richiedere un'esportazione completa dei dati tramite l'endpoint di esportazione dei dati. L'esportazione comprende il suo profilo, la cronologia, i metadati della messaggistica, la documentazione di fatturazione e lo stato del consenso, cifrati a riposo con le sue chiavi di crittografia per gli elementi che erano stati archiviati in forma cifrata.
Per quanto tempo Vavus AI conserva i miei dati?+
I contenuti che non salva non vengono conservati. I contenuti salvati restano finché non li elimina o non chiude il suo account. La documentazione di fatturazione e fiscale è conservata per 7 anni, i registri di sicurezza e antifrode per 12 mesi, le conversazioni con l'assistenza per 24 mesi e i dati dell'account fino a 30 giorni dopo la chiusura. Le voci dei registri di audit sanitari sono conservate per 6 anni a supporto delle verifiche di conformità HIPAA e aziendali; contengono solo metadati (azioni degli utenti e marche temporali), non PHI né contenuti delle traduzioni. La tabella completa è riportata nella Sezione 7 dell'Informativa sulla privacy.