Säkerhet och integritet
Översättning som skyddar det du säger
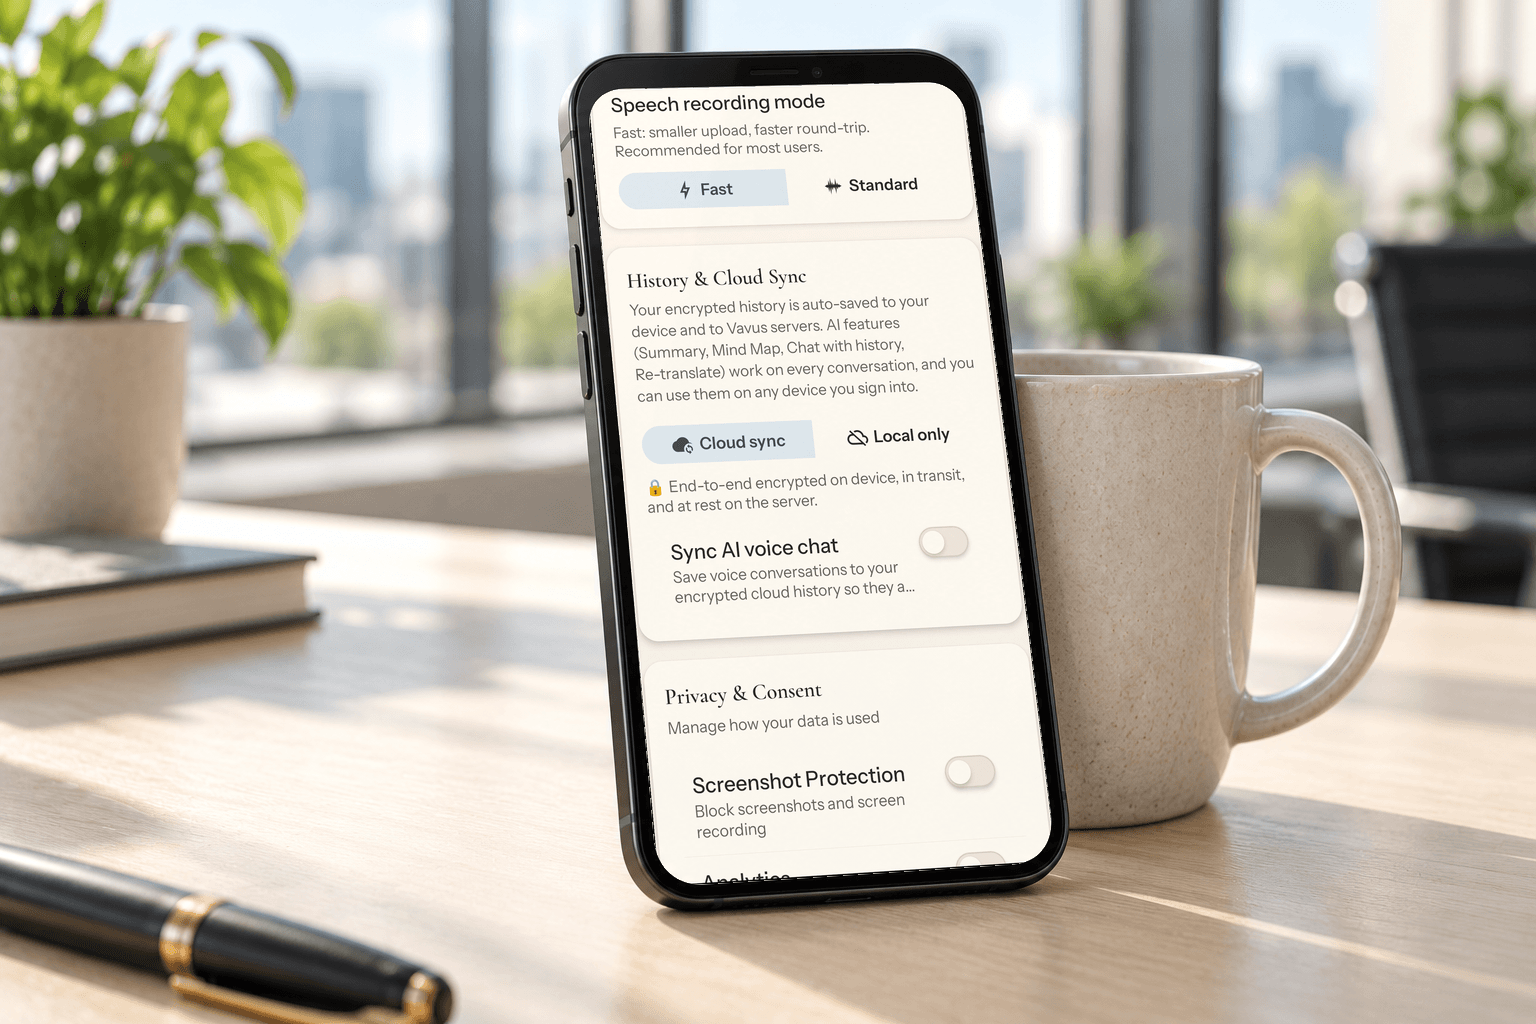
Det du sparar krypteras på din enhet innan det når oss. För kliniker och sjukhus undertecknar vi också ett HIPAA-avtal och lägger till strängare kontroller.
E2E
Meddelanden med Signal-protokollet
BAA
HIPAA-kontroller enligt ett undertecknat BAA
6 år
Lagring av granskningsloggar
Lokalt
Driftsättningsalternativ
Åtta pelare
Vavus AI byggdes för vård och Enterprise från första dagen. Konsumentfunktionerna ärver samma grundnivå för kryptering.
Kryptering på klientsidan som standard
Ny lagrad historik, nya dokument och nytt ljud krypteras på din enhet före lagring. Personliga meddelanden är end-to-end-krypterade. Våra servrar kan läsa innehållet i ett meddelande endast i fyra fall: ett röstmeddelande som du väljer att låta översätta, med ditt registrerade samtycke och en granskningspost; en omröstning som skickats från en äldre appversion, tills vi stänger av dessa (nya omröstningar är end-to-end-krypterade); det fasta meddelandet vid samtalets slut, som endast innehåller samtalets längd; och en konferensinbjudan, som visar den inbjudandes namn och rumskoden. Live-tal behandlas kortvarigt i minnet för talinmatning, översättning och talad utmatning innan reglerna för lagring tillämpas.
HIPAA-kontroller enligt ett undertecknat BAA
Vårdkunder introduceras enligt ett Business Associate Agreement efter granskning. Dessa konton får tokens som löper ut efter 8 timmar, en tidsgräns på 15 minuter vid inaktivitet, säker radering av PHI-tillgångar, ingen PHI alls i applikationsloggar genom utformningen och lagring av granskningsloggar i 6 år. Dessa skydd gäller endast för konton som är godkända för användning inom vård; ett Personal-konto är inte ett HIPAA-arbetsflöde och får inte användas för PHI.
Redo för dataskyddsförordningen som standard
Autentiserad dataexport. Slutpunkt för radering av konto. Detaljerat samtycke till cookies på webben, med respekt för Global Privacy Control. Samtyckesstatus registreras per användare. Förstakontaktsattribution registreras endast efter samtycke.
Hanterade moln- och lokala driftsättningar
Utöver vårt standardmoln kan företag med strikta regler begära ett eget dedikerat moln, eller en fullständig installation på sina egna servrar som aldrig ansluter till internet.
Granskningsspår som sparas i 6 år
Granskningsloggar registrerar händelser med endast metadata (vem som gjorde vad, när och från vilken enhet) och sparas i 6 år för vård- och Enterprise-konton. Loggarna innehåller aldrig PHI eller översättningsinnehåll.
Stark kontosäkerhet
JWT-autentisering med roterande tokens, separata strömningstokens för WebSocket-sessioner, SAML 2.0 SSO för Enterprise, skydd mot brute force-attacker med exponentiell fördröjning, återkallelse av tokens vid utloggning och lösenordsbyte.
Upptäckt av och underrättelse om incidenter
Ovanlig aktivitet, platsändringar och IP-avvikelser flaggas. För misstänkta sessioner krävs ytterligare verifiering, eller så återkallas de. Kontospärr skyddar mot credential stuffing. Om en personuppgiftsincident påverkar dina personuppgifter anmäler vi den till berörda myndigheter utan onödigt dröjsmål och, där dataskyddsförordningen eller UK GDPR gäller, inom 72 timmar efter att vi fått kännedom om den, och vi underrättar dig utan onödigt dröjsmål, så som lagen kräver.
Supportchatt i egen drift
Supportchatten på vavusai.com besvaras av vår egen Vavus Concierge-agent, och en person från vårt team tar över vid behov i vår helpdesk som vi driftar själva. Supporttranskript lämnas inte över till en tredjepartsleverantör.
Kontotyper och kontroller
Personal-, vård- och Enterprise-konton har samma grundnivå för kryptering. Vård och Enterprise lägger till strängare kontroller ovanpå.
| Kontotyp | Sessionskontroller | Ytterligare kontroller |
|---|---|---|
| Personal | Tokens löper ut efter 30 dagar | Standardfunktioner. End-to-end-krypterade meddelanden. Historik och dokument krypterade på klientsidan. Inte ett HIPAA-arbetsflöde – använd inte ett Personal-konto för skyddad hälsoinformation. |
| Vård | Tokens löper ut efter 8 timmar, tidsgräns på 15 minuter vid inaktivitet | Kräver godkänd introduktion och ett undertecknat BAA. Medicinsk taligenkänning, alternativ för lokal driftsättning, granskningsloggning, ingen PHI i loggar, säker radering av PHI-tillgångar, lagring av granskningsloggar i 6 år. |
| Enterprise | Inloggad i 24 timmar som standard; administratörer kan välja 8 timmar till 7 dagar | Fullständig granskningsloggning och export, SAML 2.0 SSO, organisationshantering, regional datalokalisering, väg till hanterad molndriftsättning och lokala driftsättningar. |
Allt som ditt säkerhetsteam kommer att fråga om.
Integritetsläge och lagring av data
Ingen lagring av data för osparat liveinnehåll, eller krypterad historik när du väljer att spara det.
Datakontroller
Lägen för historiksynk, lokal lagring, radering, export, leverantörernas hantering och kontroller för vård.
End-to-end-krypterad översättning
En exakt genomgång av meddelanden med Signal, lagring krypterad på klientsidan, livebehandling och alternativ för lokal driftsättning.
HIPAA-kompatibel översättningsapp
Svar för utvärderare om BAA, loggning av PHI, kontroller för vårdkonton, lagring av granskningsloggar och radering.
App för medicinsk tolkning
Arbetsflöden för klinisk översättning med medicinsk taligenkänning, introduktion med stöd av BAA och skyddsräcken med mänsklig granskning.
Konkreta tekniska kontroller
De protokoll, kontroller och primitiver som Vavus AI använder i dag. Det vi för närvarande inte påstår, och inte kommer att antyda: vi har ingen SOC 2- eller ISO 27001-certifiering, vi publicerar ingen rapport från penetrationstest av tredje part, vi erbjuder inget avtalsenligt SLA för drifttid på självbetjäningsplaner, och vi publicerar inget certifikat för cyberförsäkring. Köpare inom vård och Enterprise kan fråga oss hur det står till med vart och ett av dessa innan de undertecknar.
- Kryptering på klientsidan för historik, dokument och ljud
- End-to-end-kryptering för meddelanden
- AES-256-GCM (äldre kryptering på serversidan, endast läsning av äldre innehåll)
- TLS 1.2+ i lastbalanseraren
- Cloud Armor WAF (500 förfrågningar/min, 60 s spärr, blockering av XSS och SQL-injektion)
- Kontohuvudnyckel per användare i enhetens nyckelring som omsluter nycklar per artefakt
- JWT-autentisering + separata strömningstokens för WebSocket-sessioner
- SAML 2.0 SSO (Enterprise)
- Skydd mot brute force-attacker med exponentiell fördröjning och kontospärr
- Återkallelse av tokens vid utloggning och lösenordsbyte
- Upptäckt av incidenter (ovanlig aktivitet, plats, IP-avvikelser)
- Säker radering (överskrivning före borttagning) för PHI-tillgångar
- Granskningsloggar sparas i 6 år för vård- och Enterprise-konton
Begär säkerhetsdokumentation
Team inom vård och Enterprise kan begära det fullständiga paketet med säkerhetsdokumentation – diagram över krypteringsarkitekturen, nyckelhantering, schema för granskningsloggar, driftsättningstopologier, mall för BAA och mall för personuppgiftsbiträdesavtal med förteckningen över namngivna underbiträden.
Vanliga frågor
Är Vavus AI end-to-end-krypterat?+
Personliga meddelanden är end-to-end-krypterade. Våra servrar kan läsa innehållet i ett meddelande endast i fyra fall: ett röstmeddelande som du väljer att låta översätta, med ditt registrerade samtycke och en granskningspost; en omröstning som skickats från en äldre appversion, tills vi stänger av dessa (nya omröstningar är end-to-end-krypterade); det fasta meddelandet vid samtalets slut, som endast innehåller samtalets längd; och en konferensinbjudan, som visar den inbjudandes namn och rumskoden. Översättningshistorik, dokument och ljuduppladdningar krypteras på klientsidan innan de lämnar din enhet, så servern lagrar endast chiffertext för nytt innehåll. Talöversättning i realtid finns kortvarigt i klartext i minnet under stegen för talinmatning och talad utmatning och krypteras sedan före lagring.
Undertecknar Vavus AI ett Business Associate Agreement?+
Ja, för godkända vårdkunder efter granskning. Kontakta support@vavusai.com eller begär granskning från sidan för vård. När ett BAA har undertecknats använder ditt konto tokens som löper ut efter 8 timmar, en tidsgräns på 15 minuter vid inaktivitet, säker radering av PHI-tillgångar, medicinsk taligenkänning, lagring av granskningsloggar i 6 år och ingen PHI alls i applikationsloggar. Innan ett BAA har undertecknats är ett konto inte ett HIPAA-arbetsflöde och får inte innehålla PHI.
Var lagrar Vavus AI mina data?+
Vavus standardmoln körs i USA (primärt) med en edge-nod i Europeiska unionen (Frankfurt), bakom en global lastbalanserare. Överföringar från EES, Storbritannien eller Schweiz grundas på Europeiska kommissionens standardavtalsklausuler (beslut 2021/914), med det brittiska tillägget för internationella dataöverföringar (UK International Data Transfer Addendum) och de schweiziska anpassningarna där de gäller, tillsammans med den kryptering på klientsidan och end-to-end-kryptering som beskrivs ovan. Enterprise-kunder kan utvärdera en dedikerad hanterad molndriftsättning eller en helt lokal installation i sitt eget datacenter.
Kan jag exportera mina data från Vavus AI?+
Ja. Autentiserade användare kan begära en fullständig dataexport via slutpunkten för dataexport. Exporten omfattar din profil, historik, metadata för meddelanden, faktureringsposter och samtyckesstatus – krypterade i vila med dina egna krypteringsnycklar för poster som lagrades krypterade.
Hur länge sparar Vavus AI mina data?+
Innehåll som du inte sparar behålls inte. Sparat innehåll finns kvar tills du raderar det eller stänger ditt konto. Fakturerings- och skatteposter sparas i 7 år, säkerhets- och bedrägeriloggar i 12 månader, supportkonversationer i 24 månader och kontoposter i upp till 30 dagar efter att kontot stängts. Poster i granskningsloggar för vård sparas i 6 år för att stödja granskningar av efterlevnad för HIPAA och Enterprise; de innehåller endast metadata – användaråtgärder och tidsstämplar – inte PHI eller översättningsinnehåll. Den fullständiga tabellen finns i avsnitt 7 i integritetspolicyn.