Zabezpečenie a ochrana súkromia
Preklad, ktorý chráni to, čo hovoríte
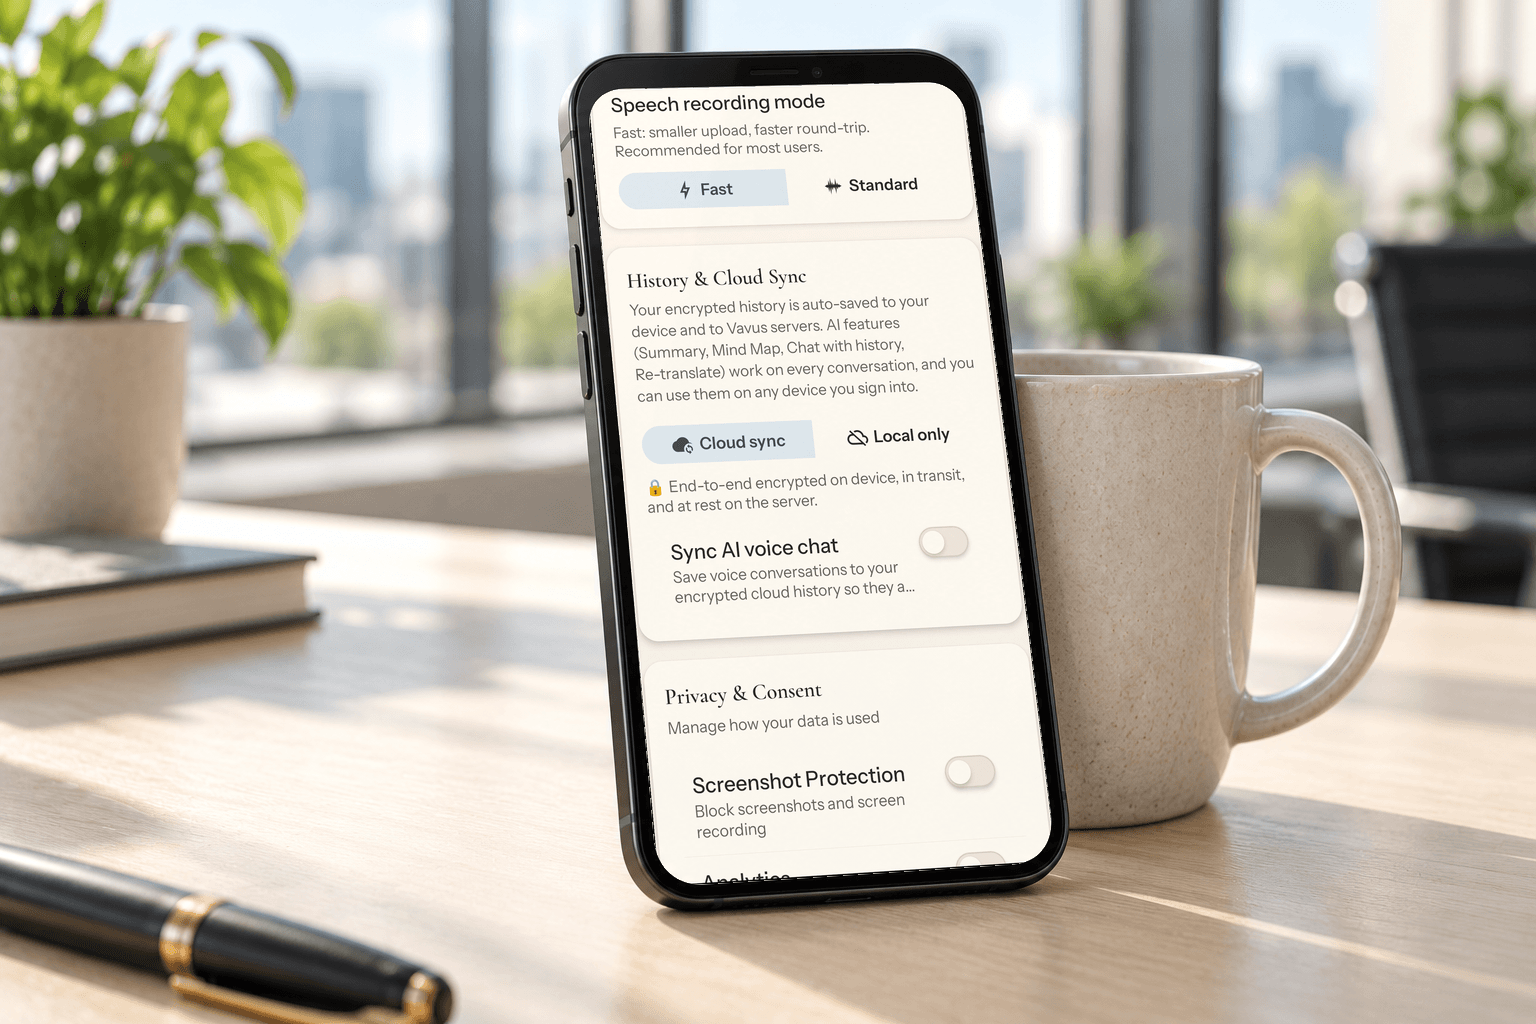
To, čo uložíte, sa zašifruje vo vašom zariadení ešte predtým, ako sa k nám dostane. Pre kliniky a nemocnice navyše podpisujeme zmluvu podľa HIPAA a pridávame prísnejšie opatrenia.
E2E
Správy s protokolom Signal
BAA
Opatrenia podľa HIPAA na základe podpísanej zmluvy BAA
6 rokov
Uchovávanie auditných záznamov
Lokálne
Možnosť nasadenia
Osem pilierov
Vavus AI bol od prvého dňa navrhnutý pre zdravotníctvo a podniky. Spotrebiteľské funkcie preberajú rovnaký základ šifrovania.
Šifrovanie na strane klienta ako predvolené nastavenie
Nová uložená história, dokumenty a zvuk sa šifrujú vo vašom zariadení pred uložením. Osobné správy sú šifrované end-to-end. Naše servery môžu čítať obsah správy len v štyroch prípadoch: hlasová správa, ktorú sa rozhodnete dať preložiť, so zaznamenaným súhlasom a auditným záznamom; anketa odoslaná zo staršej verzie aplikácie, kým takéto ankety nevypneme (nové ankety sú šifrované end-to-end); pevne stanovené oznámenie o skončení hovoru, ktoré obsahuje len dĺžku hovoru; a pozvánka na konferenciu, ktorá zobrazuje meno pozývajúceho a kód miestnosti. Živá reč sa krátko spracúva v pamäti na hlasový vstup, preklad a hovorený výstup, ešte predtým, ako sa uplatnia pravidlá ukladania.
Opatrenia podľa HIPAA na základe podpísanej zmluvy BAA
Zákazníci zo zdravotníctva sa po posúdení registrujú na základe zmluvy s obchodným partnerom (BAA). Tieto účty majú 8-hodinovú platnosť tokenov, 15-minútový časový limit nečinnosti, bezpečné odstraňovanie aktív obsahujúcich PHI, už v návrhu nulové PHI v aplikačných záznamoch a 6-ročné uchovávanie auditných záznamov. Táto ochrana sa vzťahuje len na účty schválené na zdravotnícke použitie; účet Personal nie je pracovným postupom podľa HIPAA a nesmie sa používať na PHI.
Pripravené na GDPR ako predvolené nastavenie
Export údajov po overení totožnosti. Koncový bod na odstránenie účtu. Podrobný súhlas s cookies na webe s rešpektovaním signálu Global Privacy Control. Stav súhlasu sledovaný pre každého používateľa. Priradenie prvého kontaktu (first-touch attribution) zaznamenávané až po udelení súhlasu.
Spravované cloudové a lokálne nasadenia
Okrem nášho štandardného cloudu si spoločnosti s prísnymi pravidlami môžu vyžiadať vlastný vyhradený cloud alebo úplnú inštaláciu na vlastných serveroch, ktorá sa nikdy nepripája na internet.
Auditná stopa uchovávaná 6 rokov
Auditné záznamy zaznamenávajú udalosti len vo forme metaúdajov (kto čo urobil, kedy a z ktorého zariadenia) a pri zdravotníckych účtoch a účtoch Enterprise sa uchovávajú 6 rokov. Záznamy nikdy neobsahujú PHI ani obsah prekladov.
Silné zabezpečenie účtu
Overovanie JWT s rotujúcimi tokenmi, samostatné tokeny streamov pre relácie WebSocket, SAML 2.0 SSO pre Enterprise, ochrana proti útokom hrubou silou s exponenciálnym predlžovaním čakania, odvolanie tokenov pri odhlásení a zmene hesla.
Odhaľovanie a oznamovanie porušení ochrany
Nezvyčajná aktivita, zmeny polohy a anomálie IP adries sa označujú. Podozrivé relácie sa podrobia dodatočnému overeniu alebo sa zrušia. Uzamknutie účtu chráni pred útokmi typu credential stuffing. Ak porušenie ochrany ovplyvní vaše osobné údaje, bez zbytočného odkladu to oznámime príslušným orgánom, a ak sa uplatňuje GDPR alebo UK GDPR, do 72 hodín od zistenia, a bez zbytočného odkladu to oznámime aj vám, ako vyžaduje zákon.
Vlastný chat podpory
Na chat podpory na vavusai.com odpovedá náš vlastný agent Vavus Concierge a v prípade potreby konverzáciu prevezme človek z nášho tímu v našom vlastnom systéme podpory. Prepisy podpory sa neodovzdávajú externému dodávateľovi.
Typy účtov a opatrenia
Účty Personal, Healthcare a Enterprise majú rovnaký základ šifrovania. Healthcare a Enterprise k nemu pridávajú prísnejšie opatrenia.
| Typ účtu | Nastavenia relácie | Ďalšie opatrenia |
|---|---|---|
| Personal | Platnosť tokenov 30 dní | Štandardné funkcie. Správy šifrované end-to-end. História a dokumenty šifrované na strane klienta. Nie je pracovným postupom podľa HIPAA – účet Personal nepoužívajte na chránené zdravotné informácie. |
| Healthcare | Platnosť tokenov 8 hodín, 15-minútový časový limit nečinnosti | Vyžaduje schválenú registráciu a uzavretú zmluvu BAA. Rozpoznávanie lekárskej reči, možnosť lokálneho nasadenia, auditné záznamy, žiadne PHI v záznamoch, bezpečné odstraňovanie aktív obsahujúcich PHI, 6-ročné uchovávanie auditných záznamov. |
| Enterprise | Predvolene prihlásenie na 24 hodín; správcovia môžu zvoliť 8 hodín až 7 dní | Úplné auditné záznamy a ich export, SAML 2.0 SSO, správa organizácie, regionálna rezidencia údajov, možnosť spravovaného cloudového nasadenia a lokálne nasadenia. |
Všetko, na čo sa váš bezpečnostný tím opýta.
Režim súkromia a uchovávanie údajov
Nulové uchovávanie údajov pri neuloženom živom obsahu alebo šifrovaná história, keď sa ho rozhodnete uložiť.
Správa údajov
Režimy synchronizácie histórie, lokálne úložisko, odstránenie, exporty, zaobchádzanie s údajmi u poskytovateľov a opatrenia pre zdravotníctvo.
Preklad šifrovaný end-to-end
Presný rozbor správ s protokolom Signal, úložiska šifrovaného na strane klienta, živého spracovania a možností lokálneho nasadenia.
Prekladová aplikácia v súlade s HIPAA
Odpovede pre hodnotiteľov o zmluve BAA, PHI v záznamoch, opatreniach pre zdravotnícke účty, uchovávaní auditných záznamov a odstraňovaní.
Aplikácia na lekárske tlmočenie
Postupy klinického prekladu s rozpoznávaním lekárskej reči, registráciou na základe zmluvy BAA a ochrannými opatreniami s ľudskou kontrolou.
Konkrétne technické opatrenia
Protokoly, opatrenia a primitíva, ktoré Vavus AI používa dnes. Čo v súčasnosti netvrdíme a ani nenaznačujeme: nemáme certifikáciu SOC 2 ani ISO 27001, nezverejňujeme správu z penetračného testu tretej strany, pri samoobslužných plánoch neponúkame zmluvnú dohodu o úrovni dostupnosti (SLA) a nezverejňujeme certifikát kybernetického poistenia. Kupujúci z oblasti podnikov a zdravotníctva sa nás môžu pred podpisom opýtať, ako je to s každou z týchto vecí.
- Šifrovanie histórie, dokumentov a zvuku na strane klienta
- Šifrovanie správ end-to-end
- AES-256-GCM (starší systém na strane servera, len na čítanie staršieho obsahu)
- TLS 1.2+ na nástroji na vyrovnávanie záťaže
- Cloud Armor WAF (500 požiadaviek/min, 60 s blokovanie, blokovanie XSS a SQL injection)
- Hlavný kľúč účtu (Account Master Key) pre každého používateľa v kľúčenke zariadenia, ktorý chráni kľúče jednotlivých artefaktov
- Overovanie JWT + samostatné tokeny streamov pre relácie WebSocket
- SAML 2.0 SSO (Enterprise)
- Ochrana proti útokom hrubou silou s exponenciálnym predlžovaním čakania a uzamknutím účtu
- Odvolanie tokenov pri odhlásení a zmene hesla
- Odhaľovanie porušení ochrany (nezvyčajná aktivita, poloha, anomálie IP adries)
- Bezpečné odstraňovanie (prepísanie pred odstránením) aktív obsahujúcich PHI
- Auditné záznamy uchovávané 6 rokov pri zdravotníckych účtoch a účtoch Enterprise
Vyžiadajte si bezpečnostnú dokumentáciu
Tímy zo zdravotníctva a podnikov si môžu vyžiadať úplný balík bezpečnostnej dokumentácie – diagramy architektúry šifrovania, správu kľúčov, schému auditných záznamov, topológie nasadenia, vzor zmluvy BAA a vzor zmluvy o spracúvaní údajov so zoznamom menovite uvedených ďalších sprostredkovateľov.
Časté otázky
Je Vavus AI šifrovaný end-to-end?+
Osobné správy sú šifrované end-to-end. Naše servery môžu čítať obsah správy len v štyroch prípadoch: hlasová správa, ktorú sa rozhodnete dať preložiť, so zaznamenaným súhlasom a auditným záznamom; anketa odoslaná zo staršej verzie aplikácie, kým takéto ankety nevypneme (nové ankety sú šifrované end-to-end); pevne stanovené oznámenie o skončení hovoru, ktoré obsahuje len dĺžku hovoru; a pozvánka na konferenciu, ktorá zobrazuje meno pozývajúceho a kód miestnosti. História prekladov, dokumenty a nahraný zvuk sa šifrujú na strane klienta ešte predtým, ako opustia vaše zariadenie, takže server pri novom obsahu ukladá len šifrovaný text. Preklad reči v reálnom čase existuje počas krokov spracovania hlasového vstupu a hovoreného výstupu krátko v pamäti ako nešifrovaný text a pred uložením sa zašifruje.
Podpisuje Vavus AI zmluvu s obchodným partnerom (BAA)?+
Áno, so schválenými zákazníkmi zo zdravotníctva po posúdení. Kontaktujte support@vavusai.com alebo požiadajte o posúdenie na stránke pre zdravotníctvo. Po uzavretí zmluvy BAA váš účet používa 8-hodinovú platnosť tokenov, 15-minútový časový limit nečinnosti, bezpečné odstraňovanie aktív obsahujúcich PHI, rozpoznávanie lekárskej reči, 6-ročné uchovávanie auditných záznamov a nulové PHI v aplikačných záznamoch. Kým nie je zmluva BAA uzavretá, účet nie je pracovným postupom podľa HIPAA a nesmie obsahovať PHI.
Kde Vavus AI hosťuje moje údaje?+
Štandardný cloud Vavus beží v Spojených štátoch (primárne) s okrajovým uzlom v Európskej únii (Frankfurt), za globálnym nástrojom na vyrovnávanie záťaže. Prenosy z EHP, Spojeného kráľovstva alebo Švajčiarska sa opierajú o štandardné zmluvné doložky Európskej komisie (rozhodnutie 2021/914) spolu s Dodatkom Spojeného kráľovstva o medzinárodnom prenose údajov (UK International Data Transfer Addendum) a so švajčiarskymi úpravami, ak sa uplatňujú, v kombinácii so šifrovaním na strane klienta a šifrovaním end-to-end opísaným vyššie. Podnikoví zákazníci môžu posúdiť vyhradené spravované cloudové nasadenie alebo úplne lokálnu inštaláciu vo vlastnom dátovom centre.
Môžem exportovať svoje údaje z Vavus AI?+
Áno. Používatelia s overenou totožnosťou si môžu vyžiadať úplný export údajov prostredníctvom koncového bodu na export údajov. Export zahŕňa váš profil, históriu, metaúdaje správ, fakturačné záznamy a stav súhlasu – pri položkách, ktoré boli uložené šifrovane, šifrované v pokoji vašimi vlastnými šifrovacími kľúčmi.
Ako dlho Vavus AI uchováva moje údaje?+
Obsah, ktorý neuložíte, sa neuchováva. Uložený obsah zostáva, kým ho neodstránite alebo nezrušíte svoj účet. Fakturačné a daňové záznamy sa uchovávajú 7 rokov, bezpečnostné záznamy a záznamy o podvodoch 12 mesiacov, konverzácie s podporou 24 mesiacov a záznamy o účte až 30 dní po jeho zrušení. Záznamy v auditných denníkoch zdravotníckych účtov sa uchovávajú 6 rokov na podporu kontrol dodržiavania predpisov podľa HIPAA a v podnikoch; obsahujú len metaúdaje – akcie používateľov a časové pečiatky –, nie PHI ani obsah prekladov. Úplná tabuľka je v oddiele 7 Zásad ochrany osobných údajov.