Tietoturva ja yksityisyys
Käännöksiä, jotka suojaavat sen, mitä sanot
Tallentamasi sisältö salataan laitteellasi ennen kuin se saapuu meille. Klinikoille ja sairaaloille allekirjoitamme lisäksi HIPAA-sopimuksen ja otamme käyttöön tiukemmat hallintakeinot.
E2E
Signal Protocol -viestintä
BAA
HIPAA-hallintakeinot allekirjoitetun BAA-sopimuksen perusteella
6 v
Tarkastuslokien säilytys
Paikallinen
Käyttöönottovaihtoehto
Kahdeksan kulmakiveä
Vavus AI on rakennettu terveydenhuollon ja yritysten tarpeisiin alusta alkaen. Kuluttajaominaisuudet perivät saman salauksen perustason.
Asiakaspuolen salaus oletuksena
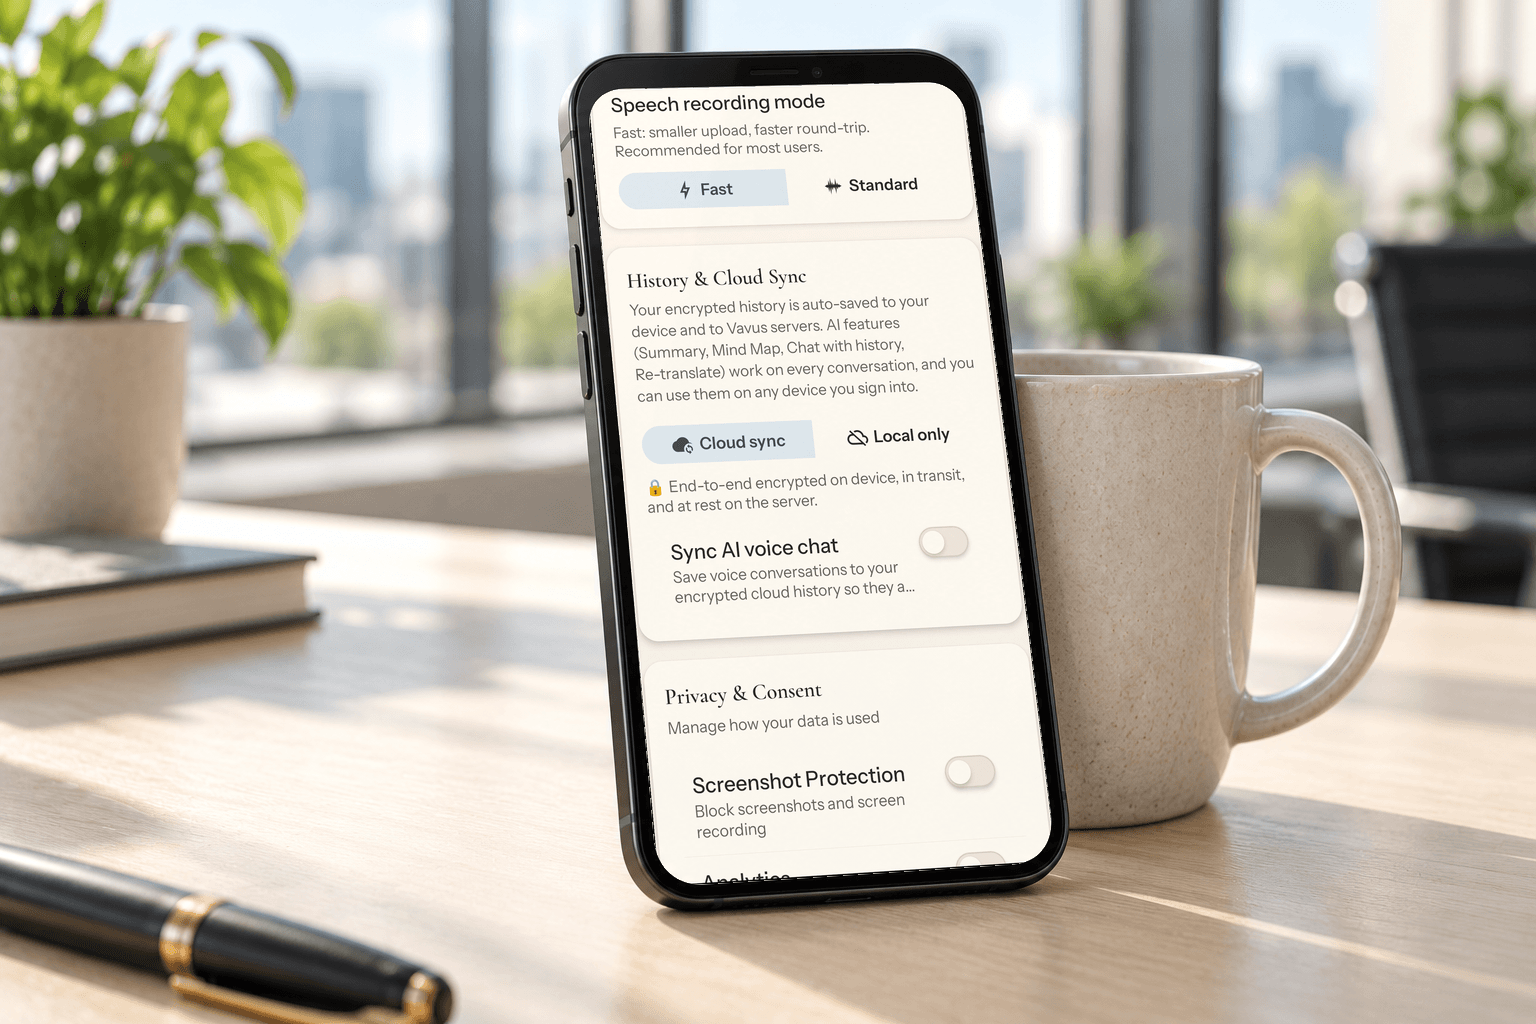
Uusi tallennettu historia, asiakirjat ja ääni salataan laitteellasi ennen tallentamista. Henkilökohtaiset viestit ovat päästä päähän salattuja. Palvelimemme voivat lukea viestin sisällön vain neljässä tapauksessa: ääniviesti, jonka päätät kääntää, kun suostumuksesi on kirjattu ja käsittelystä on tarkastusmerkintä; sovelluksen vanhemmasta versiosta lähetetty kysely, kunnes poistamme ne käytöstä (uudet kyselyt ovat päästä päähän salattuja); vakiomuotoinen puhelun päättymisilmoitus, joka sisältää vain puhelun keston; sekä neuvottelukutsu, jossa näkyvät kutsujan nimi ja huoneen koodi. Reaaliaikaista puhetta käsitellään hetken muistissa puheensyöttöä, kääntämistä ja puhuttua tulosta varten, ennen kuin tallennussääntöjä sovelletaan.
HIPAA-hallintakeinot allekirjoitetun BAA-sopimuksen perusteella
Terveydenhuollon asiakkaat otetaan käyttöön Business Associate Agreement -sopimuksen perusteella tarkastelun jälkeen. Näillä tileillä on 8 tunnin tunnusten vanheneminen, 15 minuutin käyttämättömyysaikakatkaisu, PHI-aineistojen turvallinen poistaminen, suunnitellusti nolla PHI-tietoa sovelluslokeissa ja tarkastuslokien 6 vuoden säilytys. Nämä suojat koskevat vain tilejä, jotka on hyväksytty terveydenhuoltokäyttöön; Personal-tili ei ole HIPAA-työnkulku, eikä sitä saa käyttää PHI-tietoihin.
GDPR-valmis oletuksena
Todennettu tietojen vienti. Rajapinta tilin poistamiseen. Tarkka evästesuostumus verkossa, ja Global Privacy Control -signaalia noudatetaan. Suostumuksen tila seurataan käyttäjäkohtaisesti. Ensimmäisen kosketuspisteen attribuutio tallennetaan vasta suostumuksen jälkeen.
Hallinnoidut pilvi- ja paikalliset käyttöönotot
Vakiopilvemme lisäksi tiukkoja sääntöjä noudattavat yritykset voivat pyytää omaa erillistä pilveä tai täydellistä asennusta omille palvelimilleen niin, ettei asennus koskaan muodosta yhteyttä internetiin.
Tarkastusjälki säilytetään 6 vuotta
Tarkastuslokit kirjaavat vain metatietoja sisältäviä tapahtumia (kuka teki mitä, milloin ja miltä laitteelta), ja niitä säilytetään terveydenhuollon tileillä ja Enterprise-tileillä 6 vuotta. Lokit eivät koskaan sisällä PHI-tietoja tai käännössisältöä.
Vahva tilin suojaus
JWT-todennus säännöllisesti vaihtuvilla tunnuksilla, erilliset suoratoistotunnukset WebSocket-istunnoille, SAML 2.0 -kertakirjautuminen (SSO) Enterprise-tileille, eksponentiaalisesti pidentyvällä viiveellä toimiva suojaus väsytyshyökkäyksiä vastaan sekä tunnusten mitätöinti uloskirjautumisen ja salasanan vaihdon yhteydessä.
Tietoturvaloukkausten havaitseminen ja niistä ilmoittaminen
Epätavallinen toiminta, sijainnin muutokset ja IP-poikkeamat merkitään. Epäilyttävät istunnot vaativat lisätodennuksen tai ne mitätöidään. Tilin lukitus suojaa tunnistetietojen täyttöhyökkäyksiltä (credential stuffing). Jos tietoturvaloukkaus koskee henkilötietojasi, ilmoitamme siitä asianomaisille viranomaisille ilman aiheetonta viivytystä ja, kun sovelletaan GDPR:ää tai UK GDPR:ää, 72 tunnin kuluessa siitä, kun olemme saaneet sen tietoomme, ja ilmoitamme siitä sinulle ilman aiheetonta viivytystä, kuten laki edellyttää.
Itse ylläpidetty tukichat
vavusai.com-sivuston tukichatissa vastaa oma Vavus Concierge -agenttimme, ja tarvittaessa tiimimme jäsen ottaa keskustelun hoitaakseen itse ylläpitämässämme asiakaspalvelujärjestelmässä. Tukikeskustelujen tekstejä ei luovuteta ulkopuoliselle palveluntoimittajalle.
Tilityypit ja hallintakeinot
Personal-tileillä, terveydenhuollon tileillä ja Enterprise-tileillä on sama salauksen perustaso. Terveydenhuollon tileillä ja Enterprise-tileillä on lisäksi tiukemmat hallintakeinot.
| Tilityyppi | Istuntojen hallinta | Muut hallintakeinot |
|---|---|---|
| Personal | Tunnukset vanhenevat 30 päivässä | Vakio-ominaisuudet. Päästä päähän salattu viestintä. Asiakaspuolella salattu historia ja asiakirjat. Ei HIPAA-työnkulku – älä käytä Personal-tiliä suojattuihin terveystietoihin. |
| Terveydenhuolto | Tunnukset vanhenevat 8 tunnissa, 15 minuutin käyttämättömyysaikakatkaisu | Edellyttää hyväksyttyä käyttöönottoa ja allekirjoitettua BAA-sopimusta. Lääketieteellinen puheentunnistus, paikallisen käyttöönoton vaihtoehto, tarkastuslokit, ei PHI-tietoja lokeissa, PHI-aineistojen turvallinen poistaminen, tarkastuslokien 6 vuoden säilytys. |
| Enterprise | Kirjautuneena oletuksena 24 tuntia; ylläpitäjät voivat valita 8 tunnista 7 päivään | Täydet tarkastuslokit ja niiden vienti, SAML 2.0 -kertakirjautuminen (SSO), organisaation hallinta, alueellinen tietojen sijainti, hallinnoidun pilvikäyttöönoton mahdollisuus ja paikalliset käyttöönotot. |
Kaikki, mitä tietoturvatiimisi kysyy.
Yksityisyystila ja tietojen säilytys
Tallentamatonta reaaliaikaista sisältöä ei säilytetä lainkaan, tai historia salataan, kun päätät tallentaa sen.
Tietojen hallinta
Historian synkronointitilat, paikallinen tallennus, poistaminen, vienti, palveluntarjoajien tietojenkäsittely ja terveydenhuollon hallintakeinot.
Päästä päähän salattu kääntäminen
Tarkka erittely Signal-viestinnästä, asiakaspuolella salatusta tallennuksesta, reaaliaikaisesta käsittelystä ja paikallisista vaihtoehdoista.
HIPAA-vaatimukset täyttävä käännössovellus
Vastaukset arvioijille BAA-sopimuksesta, PHI-tietojen lokituksesta, terveydenhuollon tilien hallintakeinoista, tarkastuslokien säilytyksestä ja poistamisesta.
Lääketieteellinen tulkkaussovellus
Kliinisen kääntämisen työnkulut, joissa on lääketieteellinen puheentunnistus, BAA-sopimukseen perustuva käyttöönotto ja ihmisen tekemän tarkistuksen turvamekanismit.
Konkreettiset tekniset hallintakeinot
Protokollat, hallintakeinot ja perusrakenteet, joita Vavus AI käyttää tänään. Mitä emme tällä hetkellä väitä emmekä anna ymmärtää: meillä ei ole SOC 2- tai ISO 27001 -sertifiointia, emme julkaise kolmannen osapuolen tunkeutumistestausraporttia, emme tarjoa sopimukseen perustuvaa käytettävyystakuuta (SLA) itsepalvelupaketeissa emmekä julkaise kybervakuutustodistusta. Yritys- ja terveydenhuoltoasiakkaat voivat kysyä meiltä kunkin tilanteesta ennen allekirjoittamista.
- Asiakaspuolen salaus historialle, asiakirjoille ja äänelle
- Päästä päähän -salaus viestinnälle
- AES-256-GCM (vanha palvelinpuolen salaus, vain luku vanhemmalle sisällölle)
- TLS 1.2+ kuormantasaajassa
- Cloud Armor WAF (500 pyyntöä/min, 60 s esto, XSS- ja SQL-injektioiden esto)
- Laitteen avainnipussa (Keychain) säilytettävä käyttäjäkohtainen tilin pääavain (Account Master Key), joka suojaa artefaktikohtaiset avaimet
- JWT-todennus + erilliset suoratoistotunnukset WebSocket-istunnoille
- SAML 2.0 -kertakirjautuminen (Enterprise)
- Suojaus väsytyshyökkäyksiä vastaan eksponentiaalisesti pidentyvällä viiveellä ja tilin lukituksella
- Tunnusten mitätöinti uloskirjautumisen ja salasanan vaihdon yhteydessä
- Tietoturvaloukkausten havaitseminen (epätavallinen toiminta, sijainti, IP-poikkeamat)
- Turvallinen poistaminen (ylikirjoitus ennen poistoa) PHI-aineistoille
- Tarkastuslokit säilytetään 6 vuotta terveydenhuollon tileillä ja Enterprise-tileillä
Pyydä tietoturvadokumentaatio
Terveydenhuollon ja yritysten tiimit voivat pyytää täydellisen tietoturvadokumentaatiopaketin – salausarkkitehtuurin kaaviot, avainten hallinnan, tarkastuslokien skeeman, käyttöönottotopologiat, BAA-mallin sekä tietojenkäsittelysopimuksen mallin, jossa on nimetty luettelo alihankkijana toimivista käsittelijöistä.
Usein kysytyt kysymykset
Onko Vavus AI päästä päähän salattu?+
Henkilökohtaiset viestit ovat päästä päähän salattuja. Palvelimemme voivat lukea viestin sisällön vain neljässä tapauksessa: ääniviesti, jonka päätät kääntää, kun suostumuksesi on kirjattu ja käsittelystä on tarkastusmerkintä; sovelluksen vanhemmasta versiosta lähetetty kysely, kunnes poistamme ne käytöstä (uudet kyselyt ovat päästä päähän salattuja); vakiomuotoinen puhelun päättymisilmoitus, joka sisältää vain puhelun keston; sekä neuvottelukutsu, jossa näkyvät kutsujan nimi ja huoneen koodi. Käännöshistoria, asiakirjat ja äänen lähetykset salataan asiakaspuolella ennen kuin ne lähtevät laitteeltasi, joten palvelin tallentaa uudesta sisällöstä vain salattua tekstiä. Reaaliaikainen puheen kääntäminen on hetken salaamattomana muistissa puheensyötön ja puhutun tuloksen käsittelyvaiheiden aikana, ja se salataan ennen tallentamista.
Allekirjoittaako Vavus AI Business Associate Agreement -sopimuksen?+
Kyllä, hyväksyttyjen terveydenhuollon asiakkaiden kanssa tarkastelun jälkeen. Ota yhteyttä osoitteeseen support@vavusai.com tai pyydä tarkastelua Terveydenhuolto-sivulta. Kun BAA-sopimus on allekirjoitettu, tililläsi on 8 tunnin tunnusten vanheneminen, 15 minuutin käyttämättömyysaikakatkaisu, PHI-aineistojen turvallinen poistaminen, lääketieteellinen puheentunnistus, tarkastuslokien 6 vuoden säilytys eikä yhtään PHI-tietoa sovelluslokeissa. Ennen kuin BAA-sopimus on allekirjoitettu, tili ei ole HIPAA-työnkulku, eikä se saa sisältää PHI-tietoja.
Missä Vavus AI säilyttää tietoni?+
Vavus-vakiopilvi toimii Yhdysvalloissa (ensisijainen) ja sen reunasolmu Euroopan unionissa (Frankfurt) globaalin kuormantasaajan takana. Siirrot ETA:n, Yhdistyneen kuningaskunnan tai Sveitsin ulkopuolelle perustuvat Euroopan komission vakiosopimuslausekkeisiin (päätös 2021/914) sekä tarvittaessa Yhdistyneen kuningaskunnan kansainvälistä tiedonsiirtoa koskevaan lisäykseen (UK International Data Transfer Addendum) ja Sveitsiä koskeviin mukautuksiin yhdessä edellä kuvatun asiakaspuolen salauksen ja päästä päähän -salauksen kanssa. Yritysasiakkaat voivat arvioida erillistä hallinnoitua pilvikäyttöönottoa tai täysin paikallista asennusta omaan konesaliinsa.
Voinko viedä Vavus AI -tietoni?+
Kyllä. Todennetut käyttäjät voivat pyytää kaikkien tietojensa viennin tietojen vientirajapinnan kautta. Vienti sisältää profiilisi, historiasi, viestinnän metatiedot, laskutustiedot ja suostumuksen tilan – salattuina levossa omilla salausavaimillasi niiden kohteiden osalta, jotka on tallennettu salattuina.
Kuinka kauan Vavus AI säilyttää tietojani?+
Sisältöä, jota et tallenna, ei säilytetä. Tallennettu sisältö säilyy, kunnes poistat sen tai suljet tilisi. Laskutus- ja verotietoja säilytetään 7 vuotta, tietoturva- ja petoslokeja 12 kuukautta, asiakastuen keskusteluja 24 kuukautta ja tilitietoja enintään 30 päivää tilin sulkemisen jälkeen. Terveydenhuollon tarkastuslokimerkinnät säilytetään 6 vuotta HIPAA- ja yritysvaatimusten noudattamisen tarkastusten tueksi; ne sisältävät vain metatietoja – käyttäjien toimet ja aikaleimat – eivät PHI-tietoja tai käännössisältöä. Koko taulukko on tietosuojakäytännön 7 kohdassa.